KI-Governance & NIS2in einer Software.
Zwei klar getrennte Module auf einer gemeinsamen Basis: das KI-Governance-Modul für EU AI Act und ISO/IEC 42001 und das NIS2-Modul für Cybersicherheit und Geschäftskontinuität.

Eine Software, ein Fundament
Beide Module nutzen dieselben Grundfunktionen. Wer KI-Governance und NIS2 gemeinsam steuert, pflegt Rollen, Gesellschaften und Termine nur einmal.
Mandantenfähig
Mehrere Gesellschaften in einer Software, mit Organisationswechsel für Berater.
Rollen, Rechte & 2FA
7 Rollen mit eigener NIS2-Berechtigung und Zwei-Faktor-Anmeldung per Authenticator-App – auf Wunsch Pflicht für die ganze Organisation.
Audit-Log
Erweitertes Protokoll mit Filtern, Zeitleiste und CSV-Export.
KI mit Transparenz
Personenbezogene Daten werden vor jedem KI-Aufruf geschwärzt; Vorschläge zeigen Begründung bzw. Konfidenz.
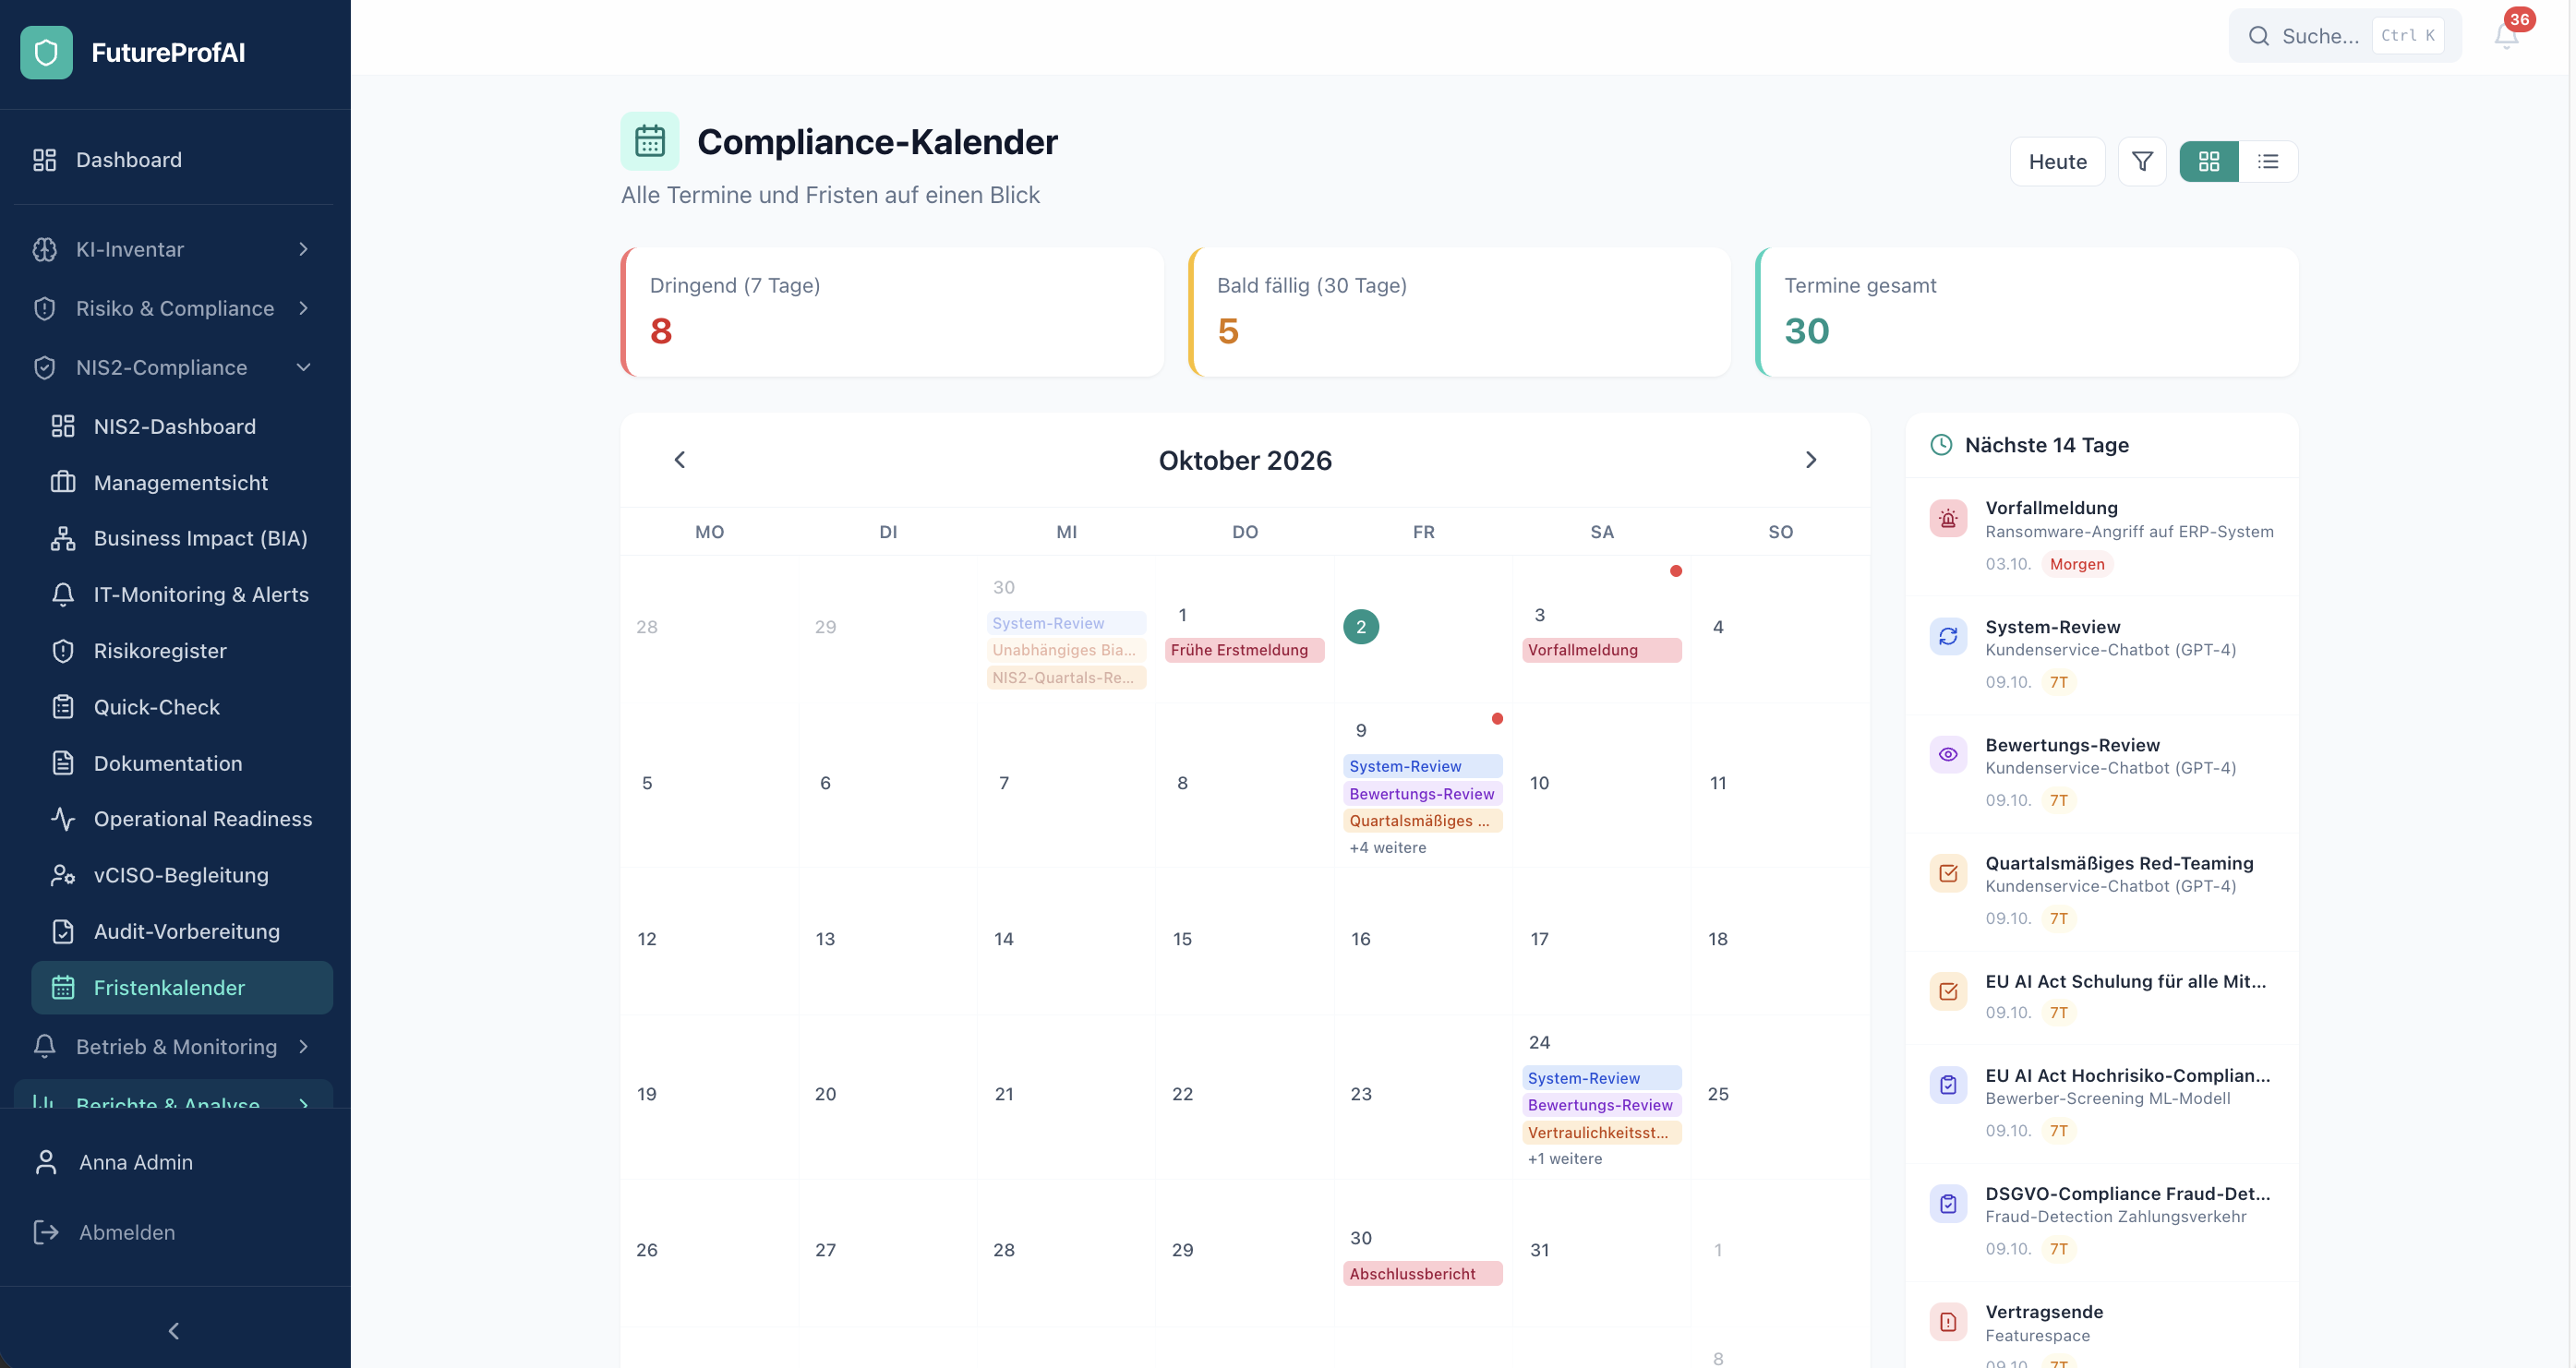
Ein Kalender für alle Fristen
KI-Reviews, NIS2-Meldefristen, Dokumenten-Reviews und Audits in einem Compliance-Kalender.
Berichte & Benachrichtigungen
Management-Berichte als PDF, Benachrichtigungen per Glocke und E-Mail.
Vom KI-System bis zum Audit-Nachweis
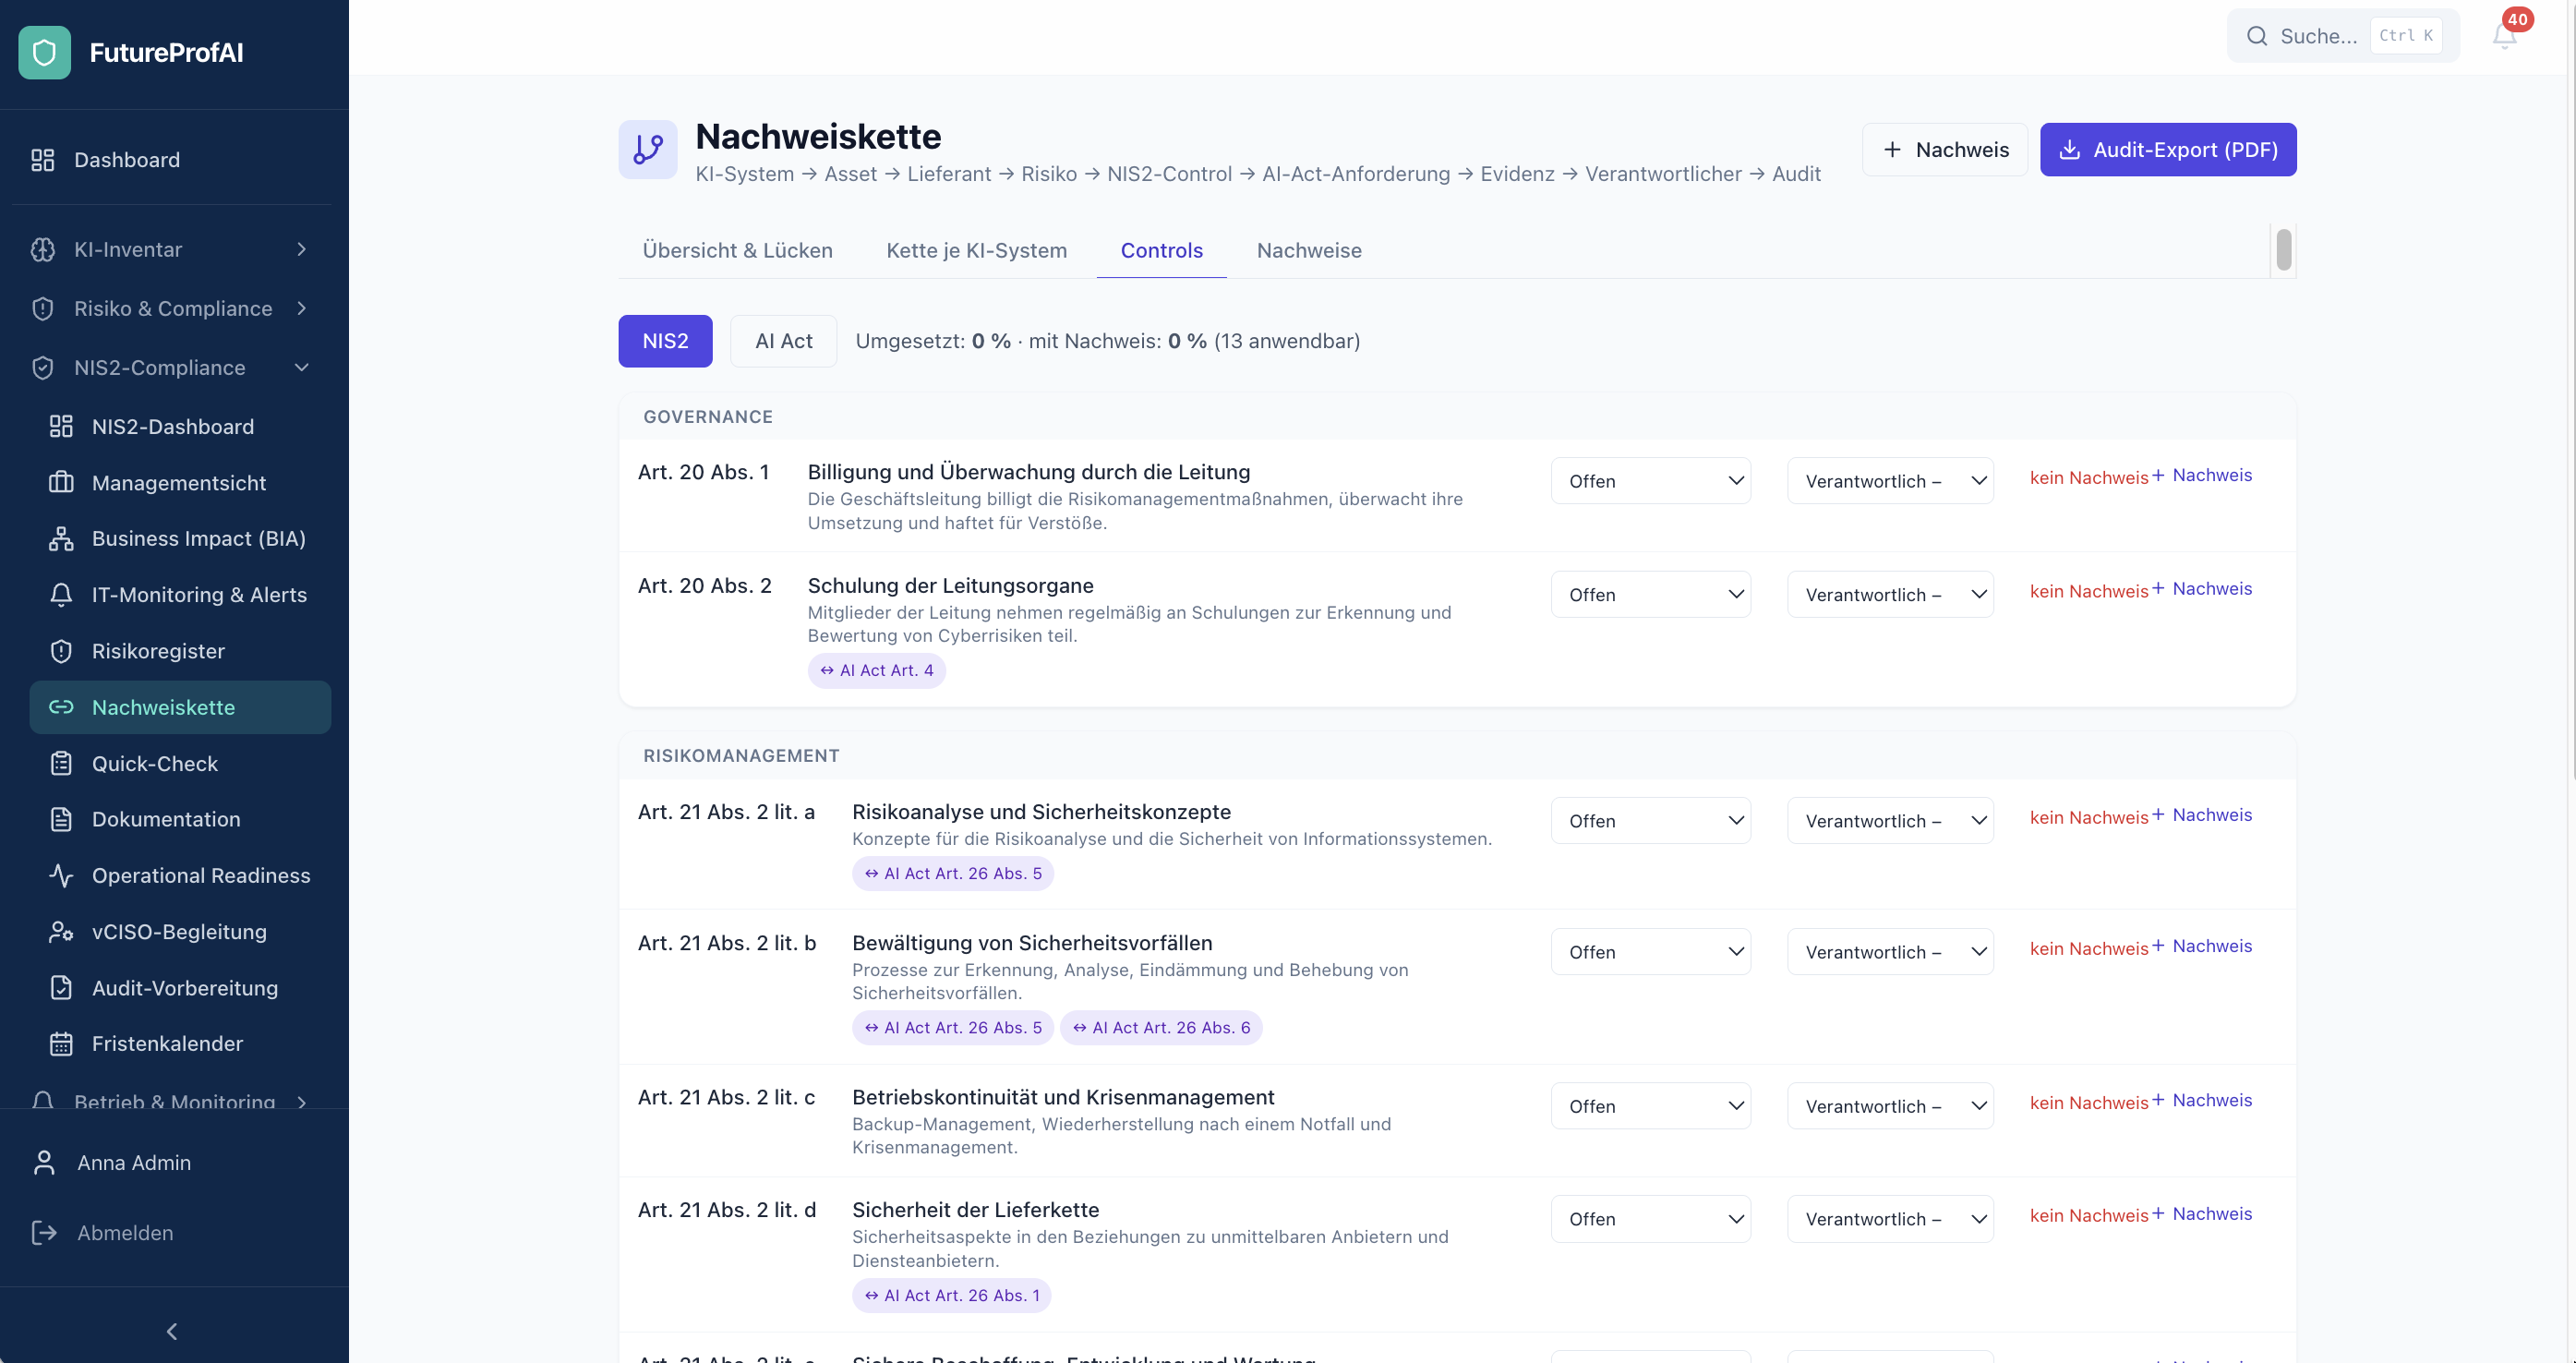
Die Nachweiskette verbindet beide Module in einer Sicht: Sie sehen, welche Anforderung durch welchen Nachweis belegt ist, wer verantwortlich ist – und wo noch etwas fehlt.
- 1KI-System
- 2IT-System
- 3Lieferant
- 4Risiko
- 5Control
- 6Anforderung
- 7Nachweis
- 8Verantwortlich
Zum Ansehen seitlich wischen oder antippen für Vollbild
Durchgängige Kette
KI-Systeme, IT-Systeme, Lieferanten, Risiken, Controls und Nachweise sind miteinander verknüpft – je KI-System als eigene Kette.
Lückenliste
Zeigt automatisch, wo Nachweise oder Controls fehlen.
Controls für NIS2 und EU AI Act
Mit Umsetzungsstatus, Verantwortlichen und Querverweisen zwischen beiden Regelwerken – ein Nachweis kann für beide zählen.
Audit-Export als PDF
Die Nachweiskette als Bericht für Prüfer und Geschäftsführung.
Der Control-Katalog ist ein fachlicher Arbeitsrahmen und ersetzt keine Rechtsberatung.
KI-Governance-Modul: alle Bereiche
Sechs integrierte Bereiche decken den gesamten KI-Governance-Lifecycle ab – von der Inventarisierung bis zum Management-Reporting, ausgerichtet an den Betreiberpflichten des EU AI Act.
KI-Inventar & Governance
Zentrale Erfassung und Verwaltung aller KI-Systeme mit 30+ Attributen – vom Lifecycle über Risikokategorien bis zur EU AI Act Einstufung.
CRUD mit 30+ Feldern, Tabellenansicht, Filter & Bulk-Operationen
Lieferantenprofil mit DSGVO-/AI-Act-Compliance & Risikobewertung
Technische ML-Dokumentation: Performance, Bias-Tests, Einschränkungen

Risiko & Compliance
Strukturierte Risikobewertung, DSGVO-Compliance-Checks und mehrstufige Freigabe-Workflows – alles verknüpft und nachvollziehbar.
Kategorisierte Risiko-Items mit Wahrscheinlichkeit, Auswirkung & Mitigation
Prüfpunkte mit Artikelzuordnung und Status-Tracking
Mehrstufiger Approval: AI Lead → Compliance → Admin

Betrieb & Monitoring
Automatisierte KPI-Überwachung mit konfigurierbaren Schwellenwerten, Alert-Management und strukturiertes Incident-Handling.
Automatische KPI-Überwachung mit LLM-Handlungsempfehlungen
Fingerprint-basierte Deduplizierung & Auto-Eskalation
21 vordefinierte KPIs in 6 Kategorien mit EU AI Act Referenz

Berichte & Analyse
Compliance-Kalender, Trend-Analysen und PDF-Berichte auf Knopfdruck – für das Management und die Aufsicht.
Zentrales Cockpit für KI, Risiken, Maßnahmen und NIS2
Termine aus allen Modulen inkl. NIS2-Meldefristen, farbcodiert nach Dringlichkeit
A4-Bericht mit Executive Summary und allen KPIs

Administration
Multi-Tenancy, 7-Rollen-RBAC, Audit-Dashboard und granulare Benachrichtigungs-Einstellungen für volle Kontrolle.
N:M User-Org-Zuordnung mit JWT-basiertem Datenzugriff
15+ Kategorien × 7 Rollen
Erweitertes Log mit Filtern, Timeline und CSV-Export

KI-gestützte Features
KI-Assistenten beschleunigen das Onboarding, generieren Risiko-Vorschläge und schützen automatisch personenbezogene Daten.
KI-Assistent mit Streaming-Antworten & Feld-Vorschlägen
Automatische Maskierung personenbezogener Daten vor LLM-Calls
Ctrl+K Suche über alle wichtigen Objekte parallel

NIS2-Modul: vorbereitet, wenn es ernst wird
Sechs Bereiche führen vom Quick-Check über Business Impact, Vorfälle und Meldefristen bis zur Audit-Vorbereitung – als Steuerungs- und Nachweisebene für Geschäftsleitung, IT und vCISO.
Betroffenheit & Pflichtdokumentation
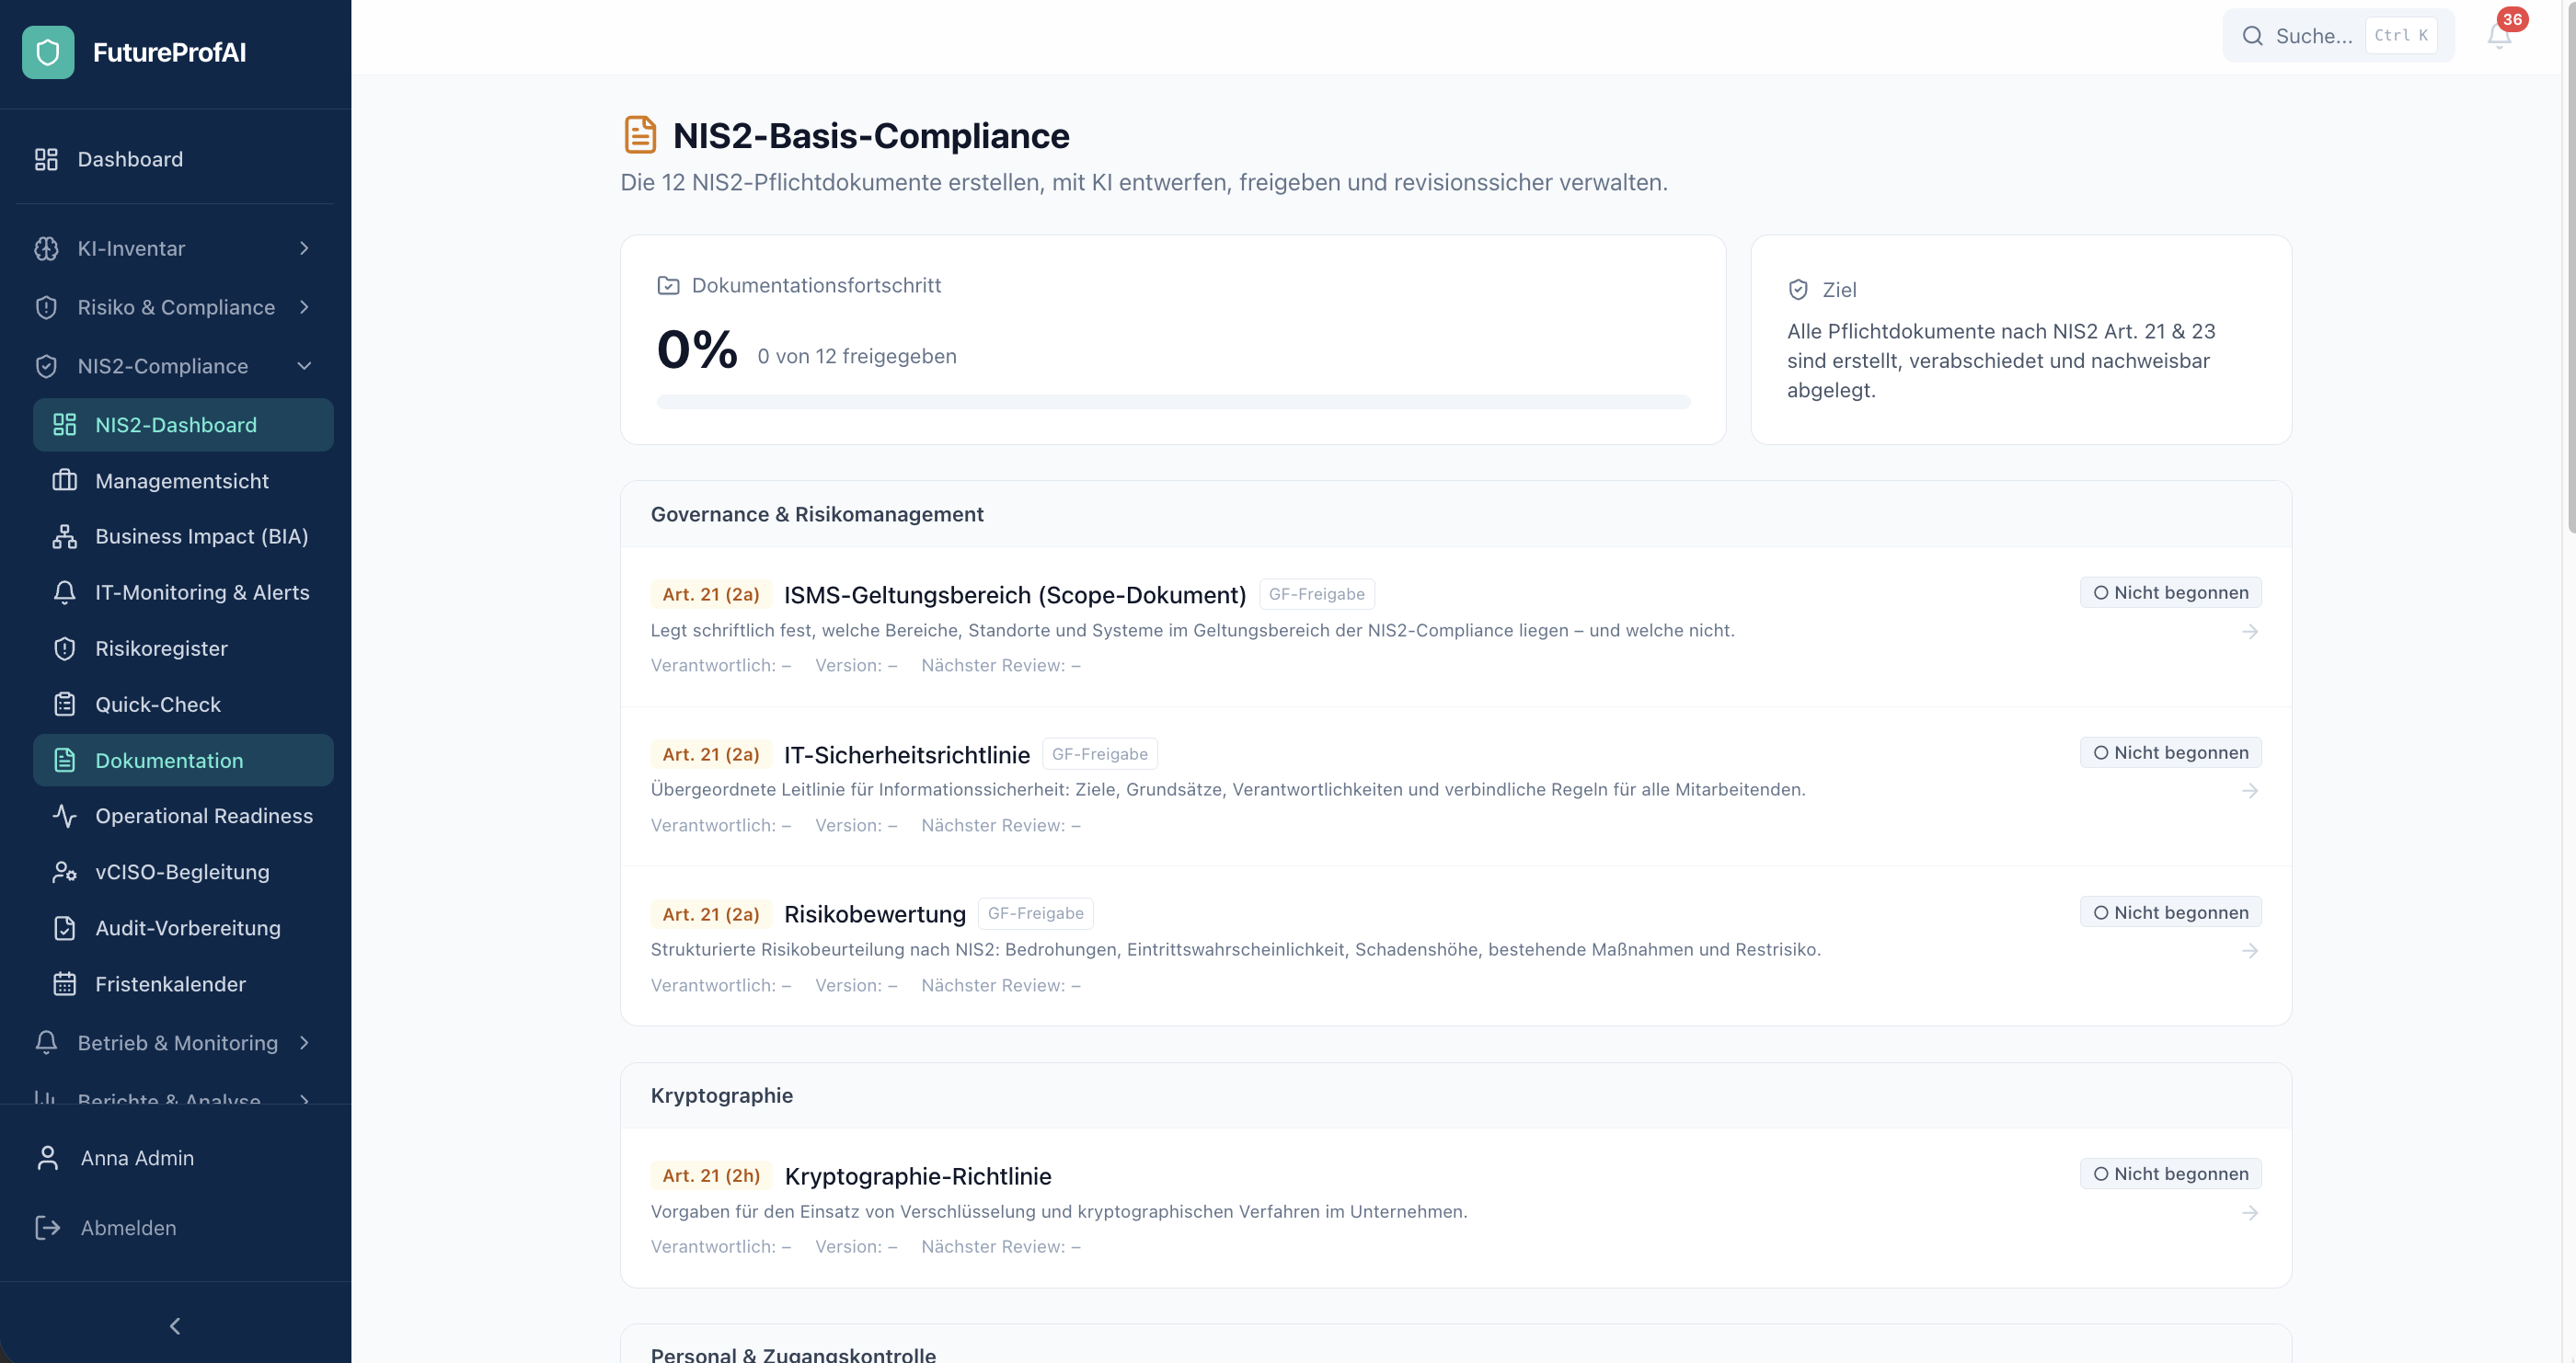
Der Quick-Check klärt, ob und wie Sie betroffen sind, und zeigt die Lücken. Danach erstellen Sie die 12 Pflichtdokumente mit KI-Entwurf und Freigabe-Workflow.
Fragebogen in 3 Abschnitten mit Sektorauswahl und Einstufung als besonders wichtige oder wichtige Einrichtung
11 Pflichten nach Art. 21 und 23 mit Status, Priorität und Aufwand; Roadmap in 3 Phasen
Katalog nach Kategorien, KI-Entwurf auf Basis Ihrer Unternehmensdaten und des Quick-Checks
Business Impact, Risiken & Lieferkette
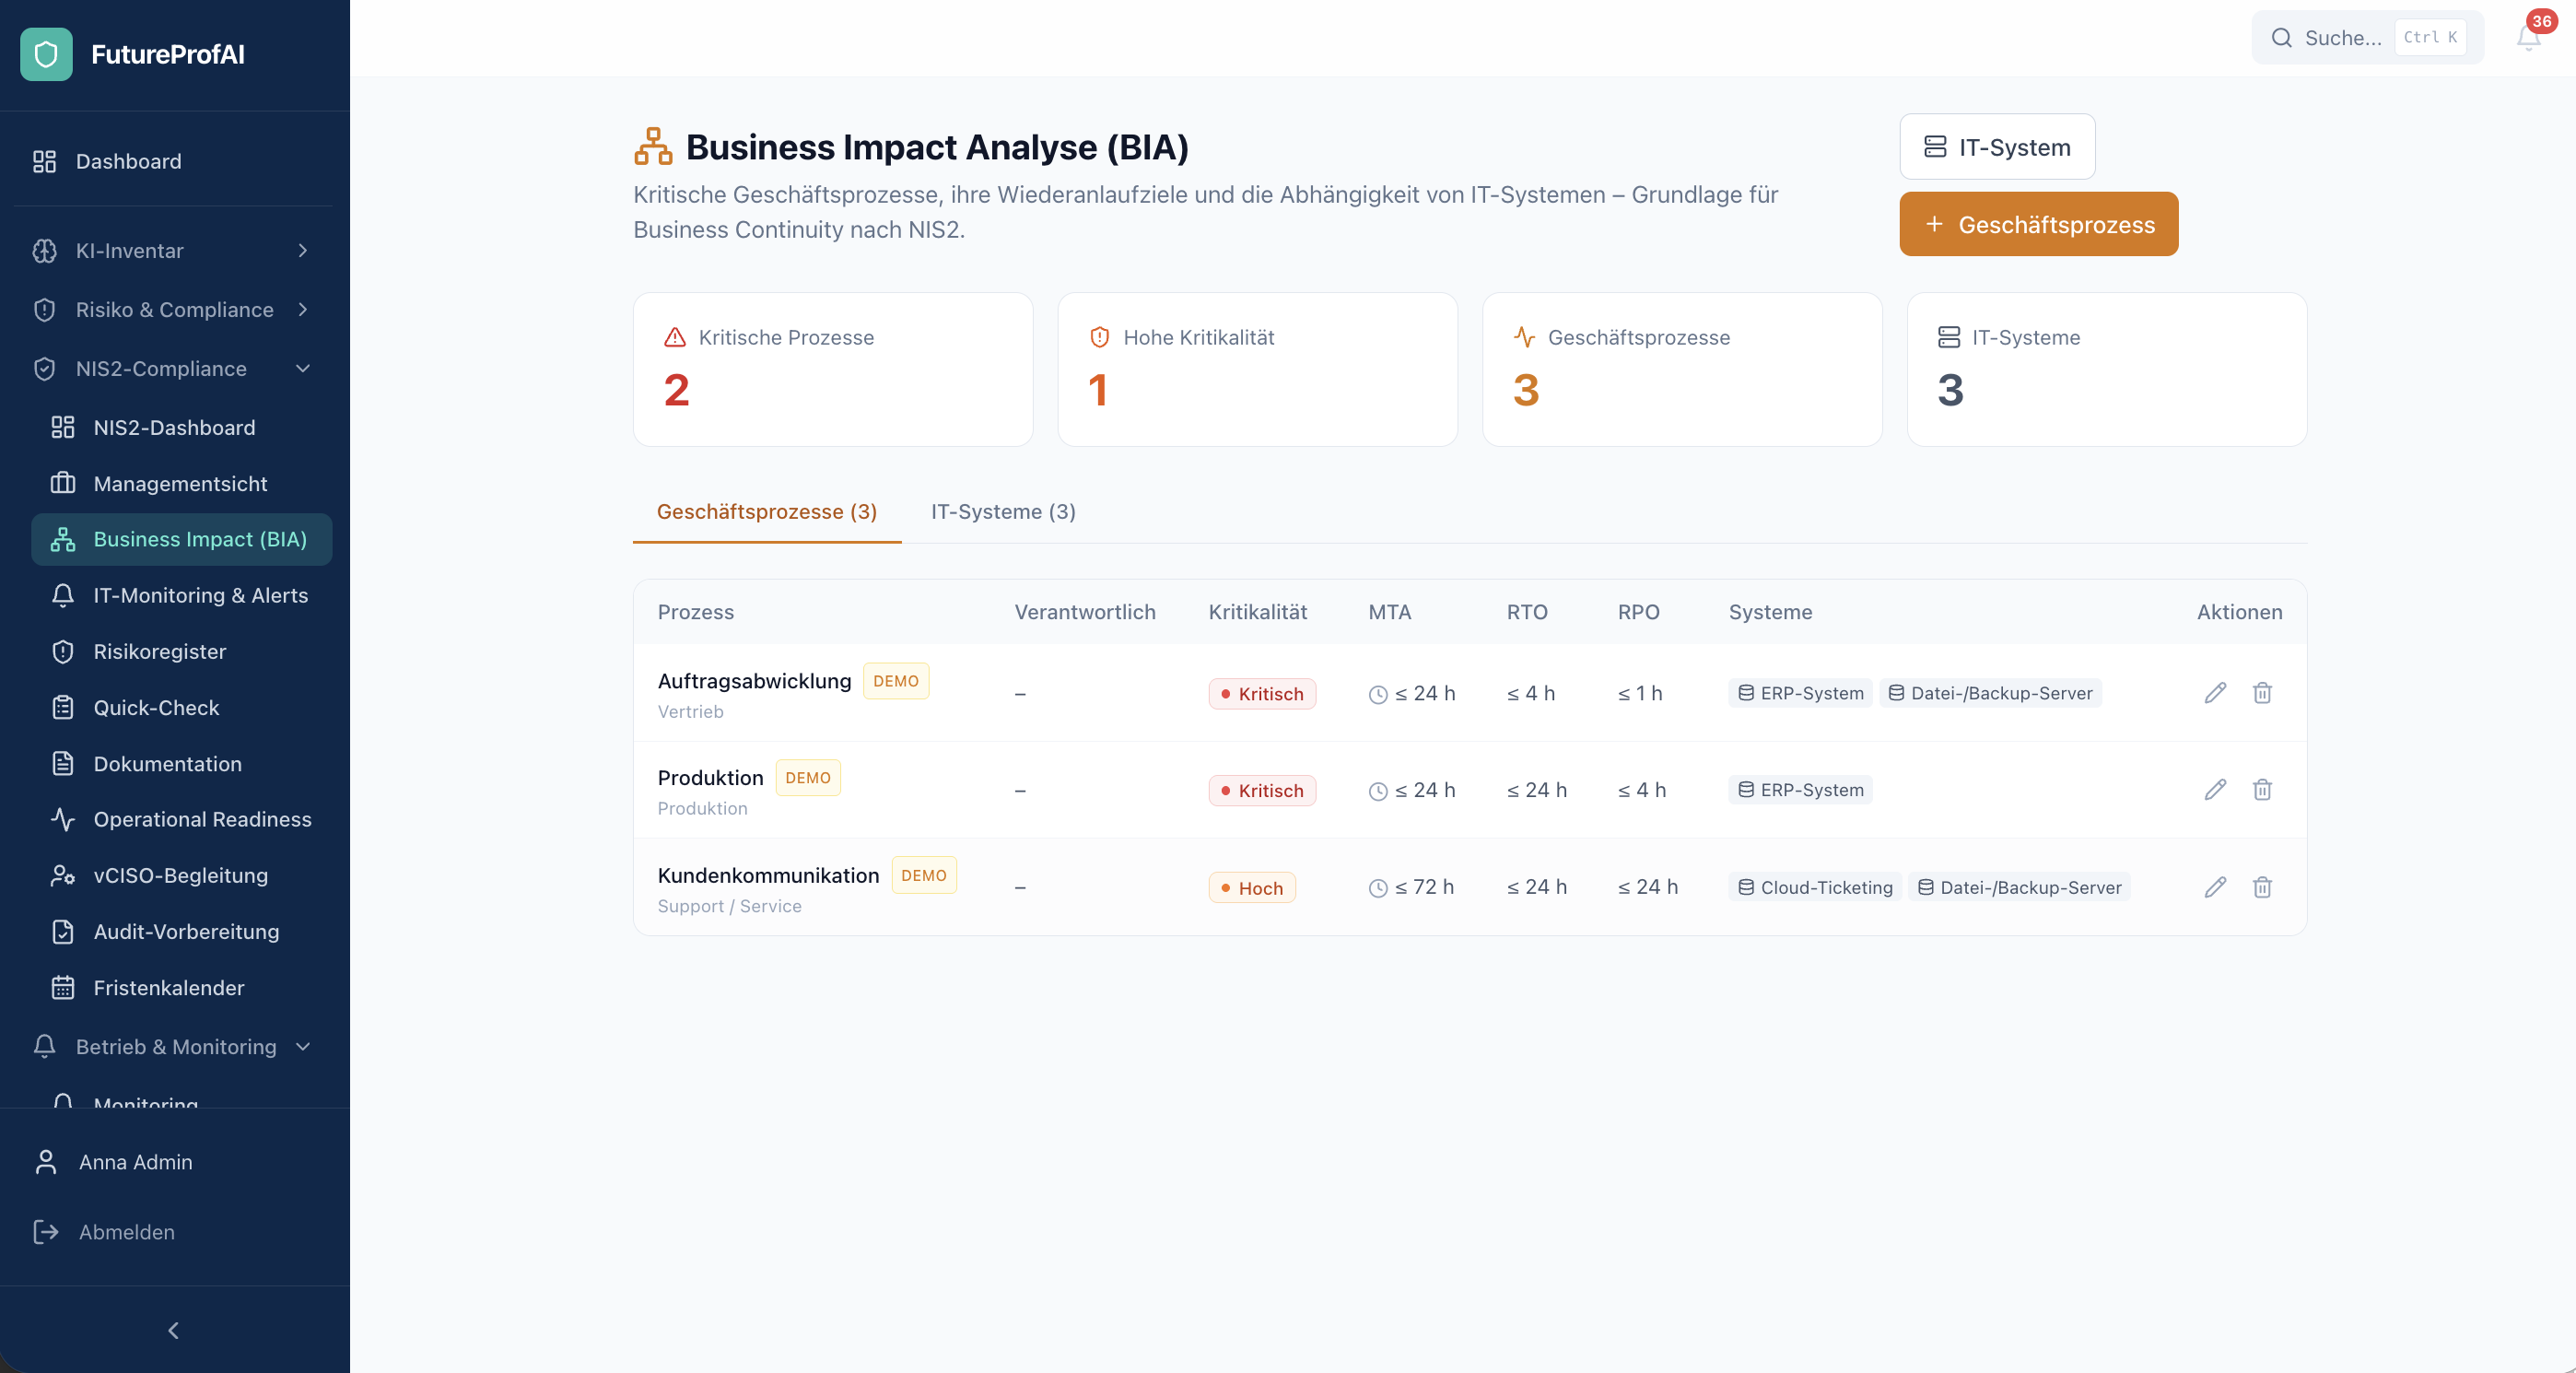
Kritische Geschäftsprozesse, ihre Wiederanlaufziele und die Abhängigkeit von IT-Systemen und Dienstleistern – die Grundlage für Geschäftskontinuität nach NIS2.
Geschäftsprozesse mit Kritikalität und Zielwerten MTA, RTO und RPO
Prozess → IT-System → Dienstleister
Brutto-/Netto-Bewertung für Prozesse und IT-Systeme mit Behandlungsstrategie
Erkennung, Vorfall & Meldefristen
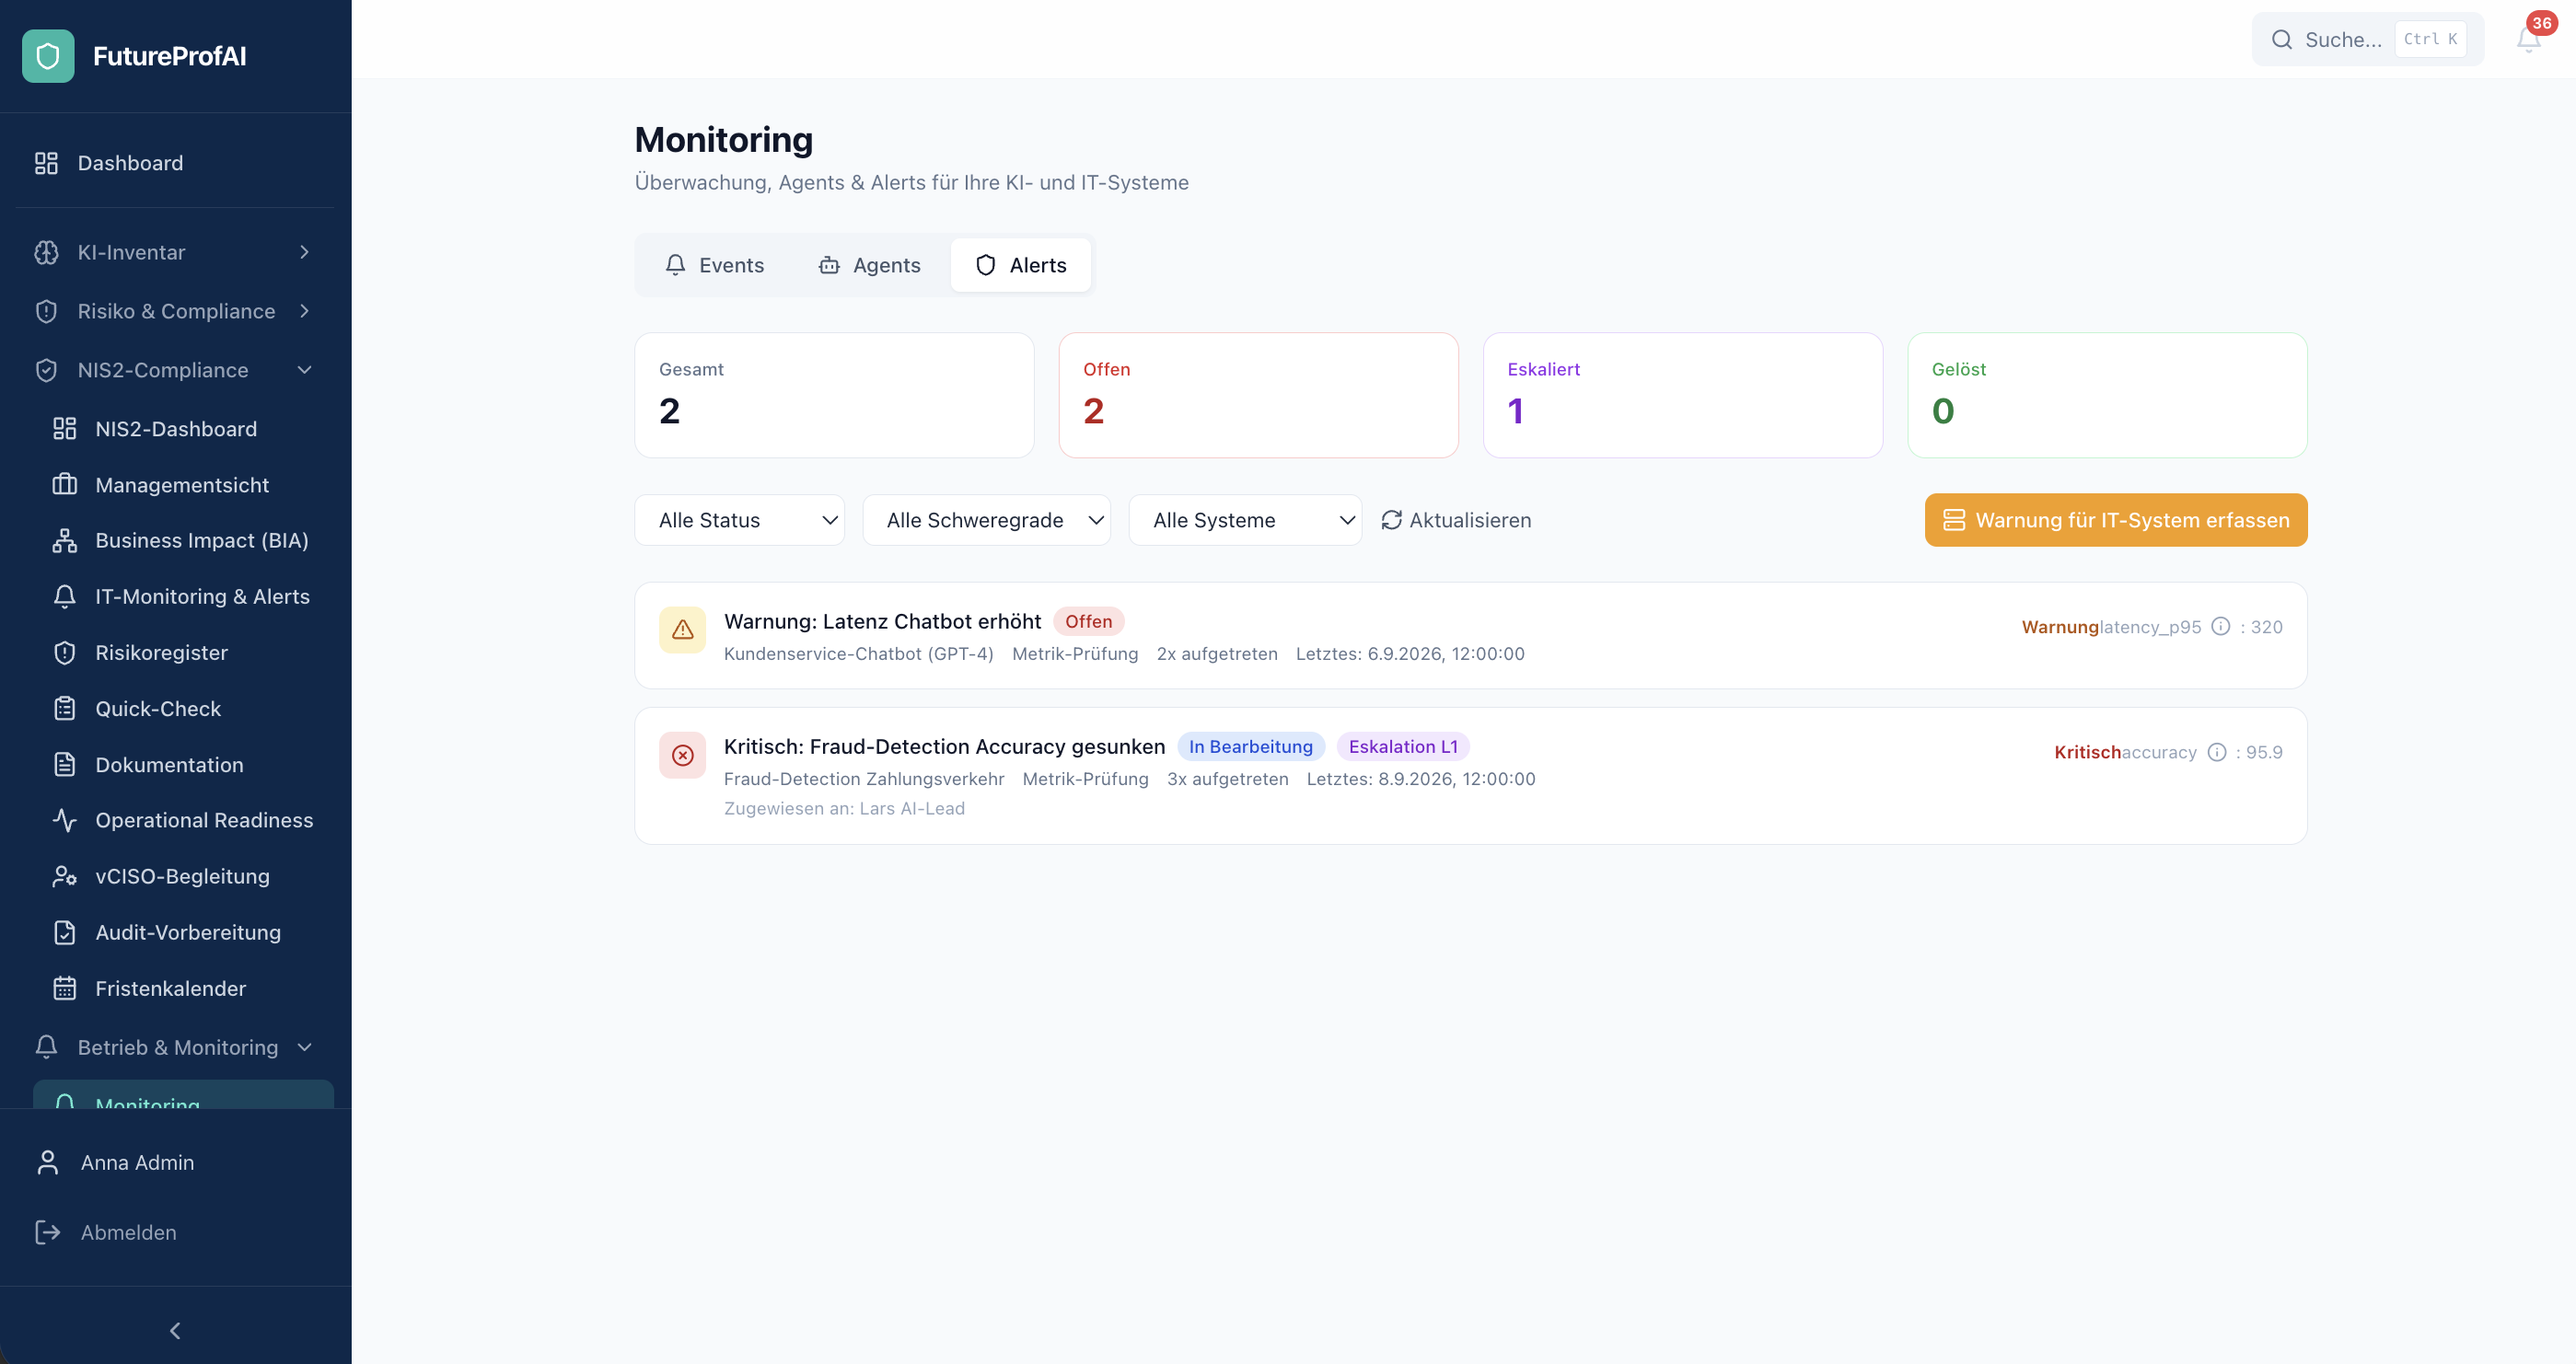
Aus einer Warnung wird per Klick ein NIS2-Vorfall. Die Software prüft die Meldepflicht, zählt die Fristen herunter und dokumentiert die Krise bis zum Wiederanlauf.
Warnungen zu IT-Systemen mit Duplikaterkennung und Zählung
Prozess, System und Ausfallbeginn werden aus der Warnung übernommen
24 h Frühwarnung, 72 h Meldung, 1 Monat Abschlussbericht – mit Countdown und Eskalation
Operational Readiness
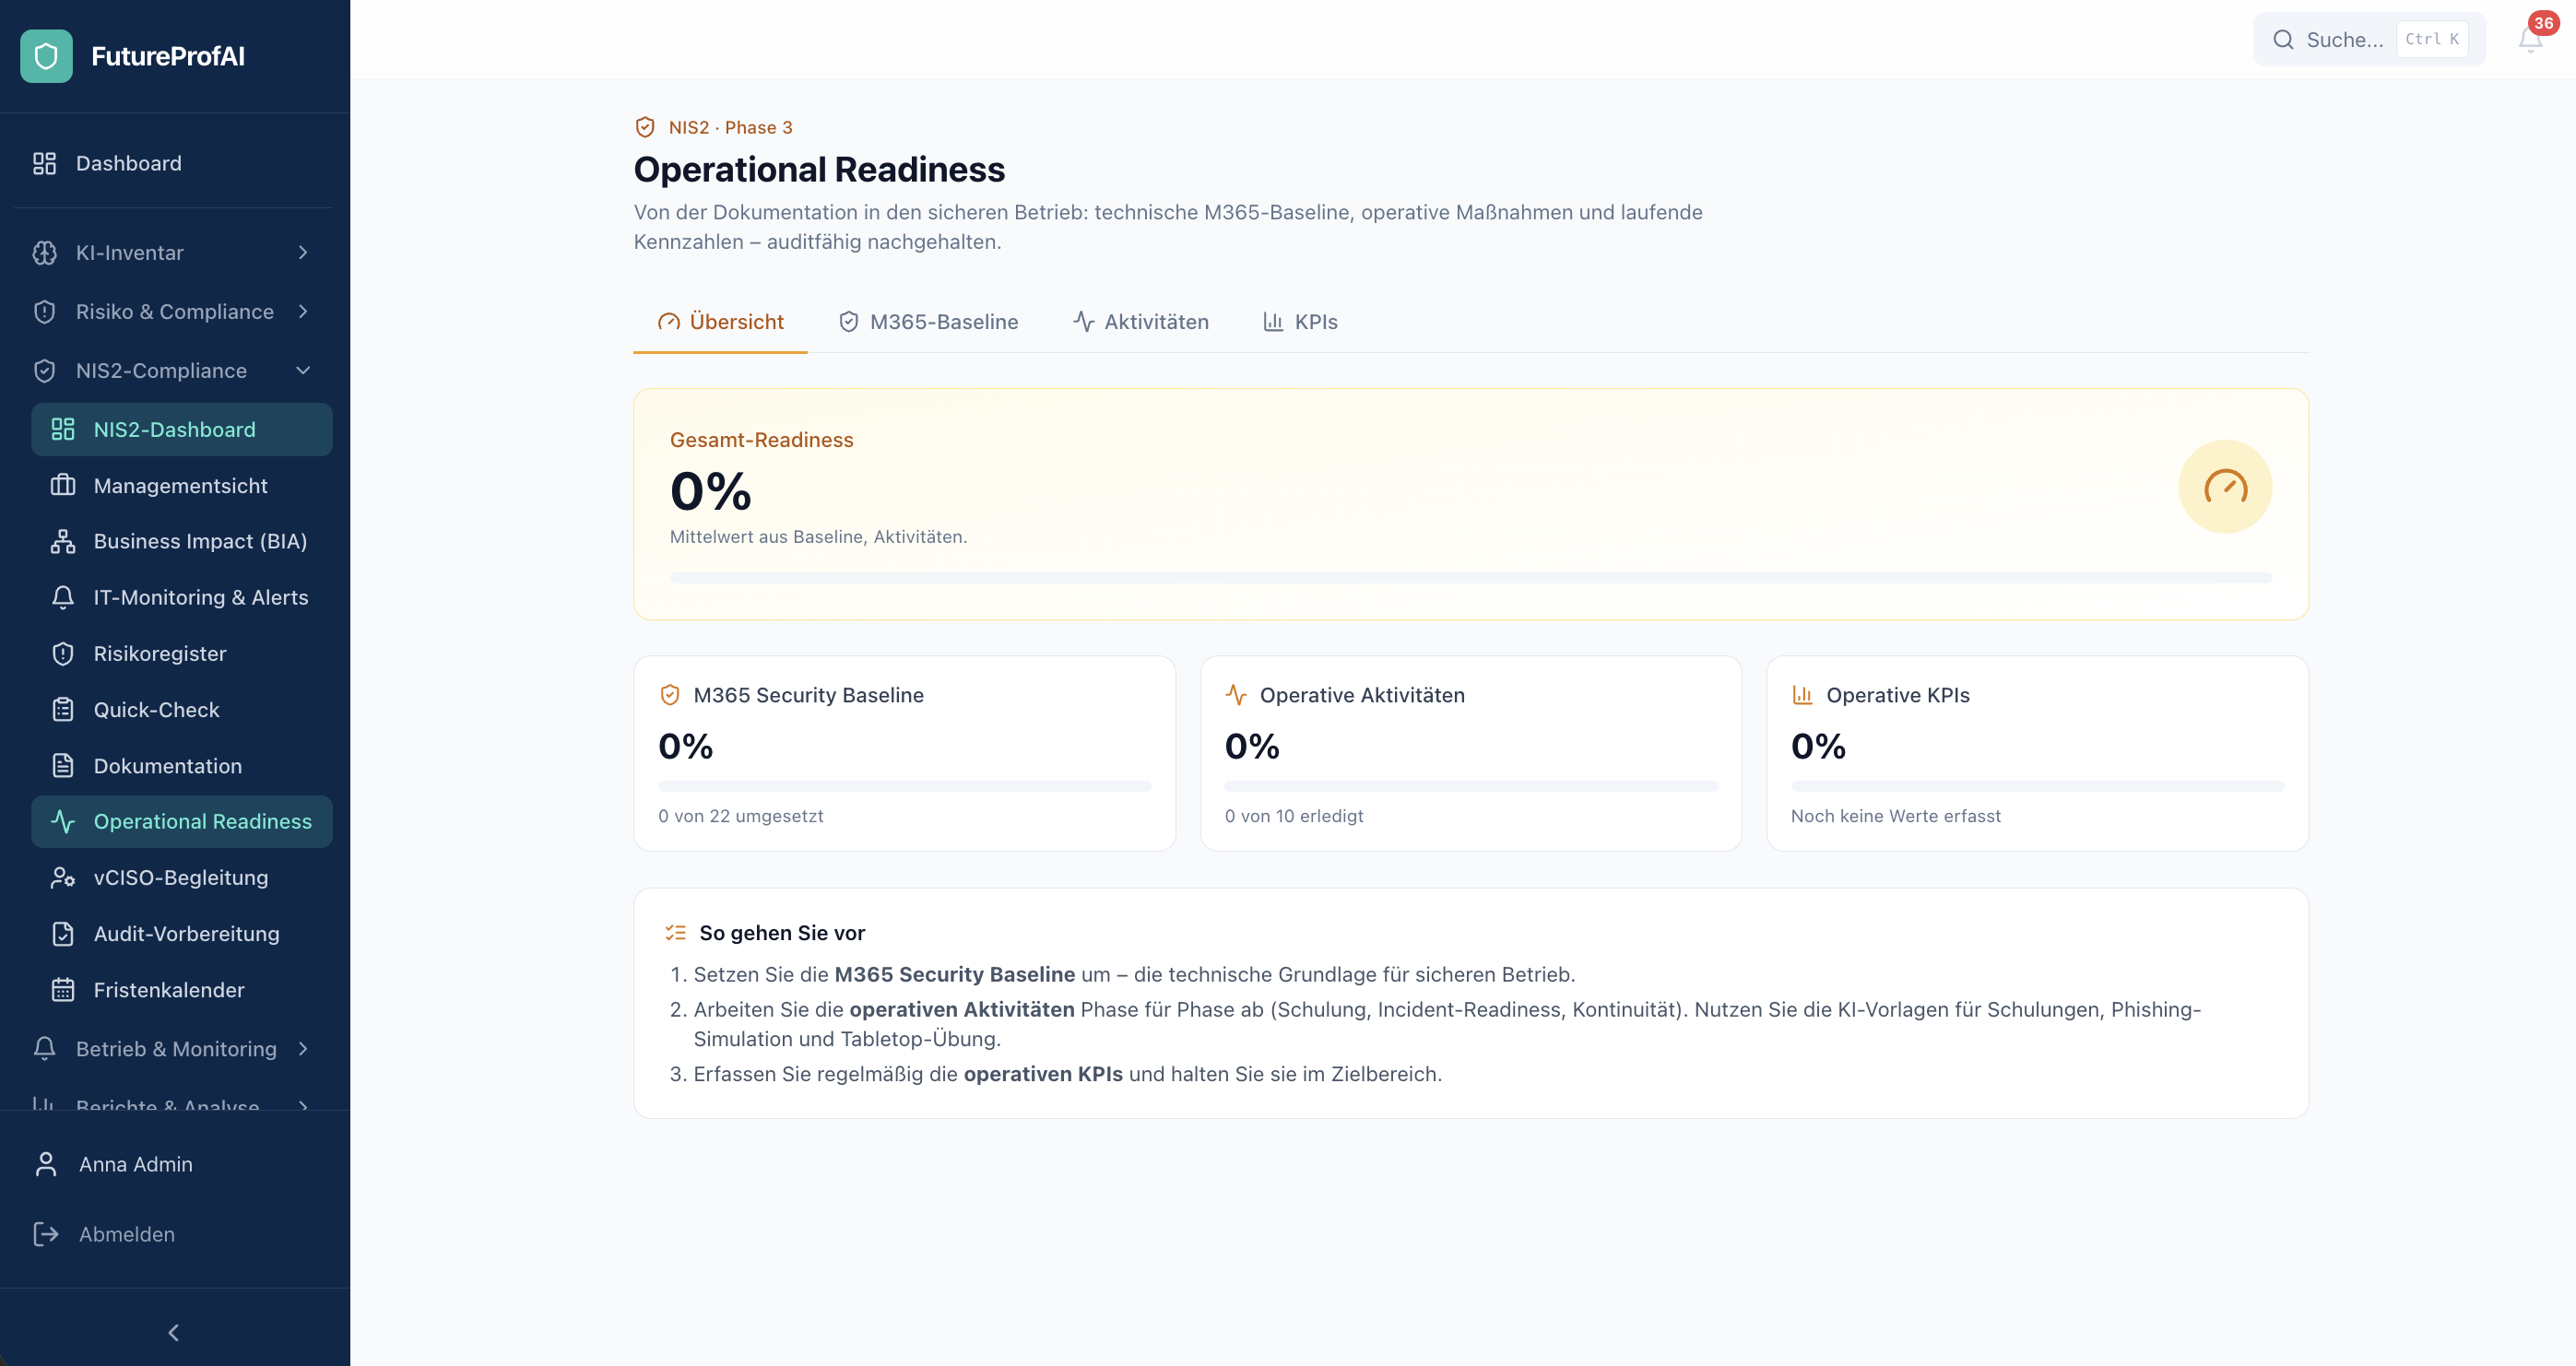
Von der Dokumentation in den sicheren Betrieb: technische M365-Baseline, operative Maßnahmen und laufende Kennzahlen – auditfähig nachgehalten.
22 Härtungspunkte in 5 Kategorien mit Status, Notizen und Nachweis
In 4 Phasen: technische Basis, Awareness, Incident Readiness, Kontinuität
Für Schulungsunterlagen, Phishing-Simulation und Tabletop-Übung
Steuerung durch die Geschäftsleitung & vCISO
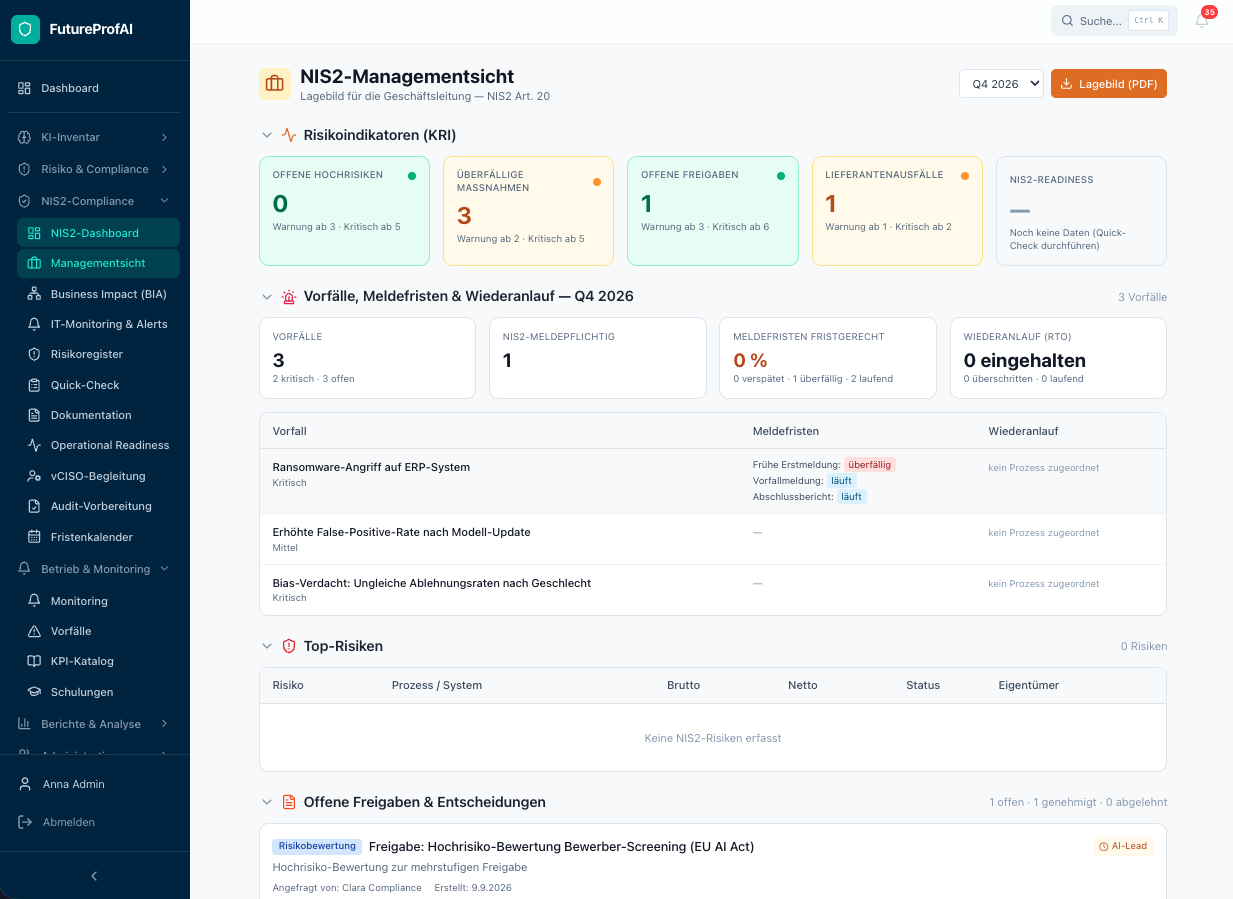
Die Geschäftsleitung sieht Top-Risiken, offene Entscheidungen und Meldefristen auf einen Blick. Der vCISO arbeitet mit strukturierten Reviews und Jahresplan.
Top-Risiken, offene Entscheidungen, KRI-Ampeln und Budget-Übersicht
8 Abschnitte mit Unterschriftsblock
Für die regelmäßige Berichterstattung an die Geschäftsleitung
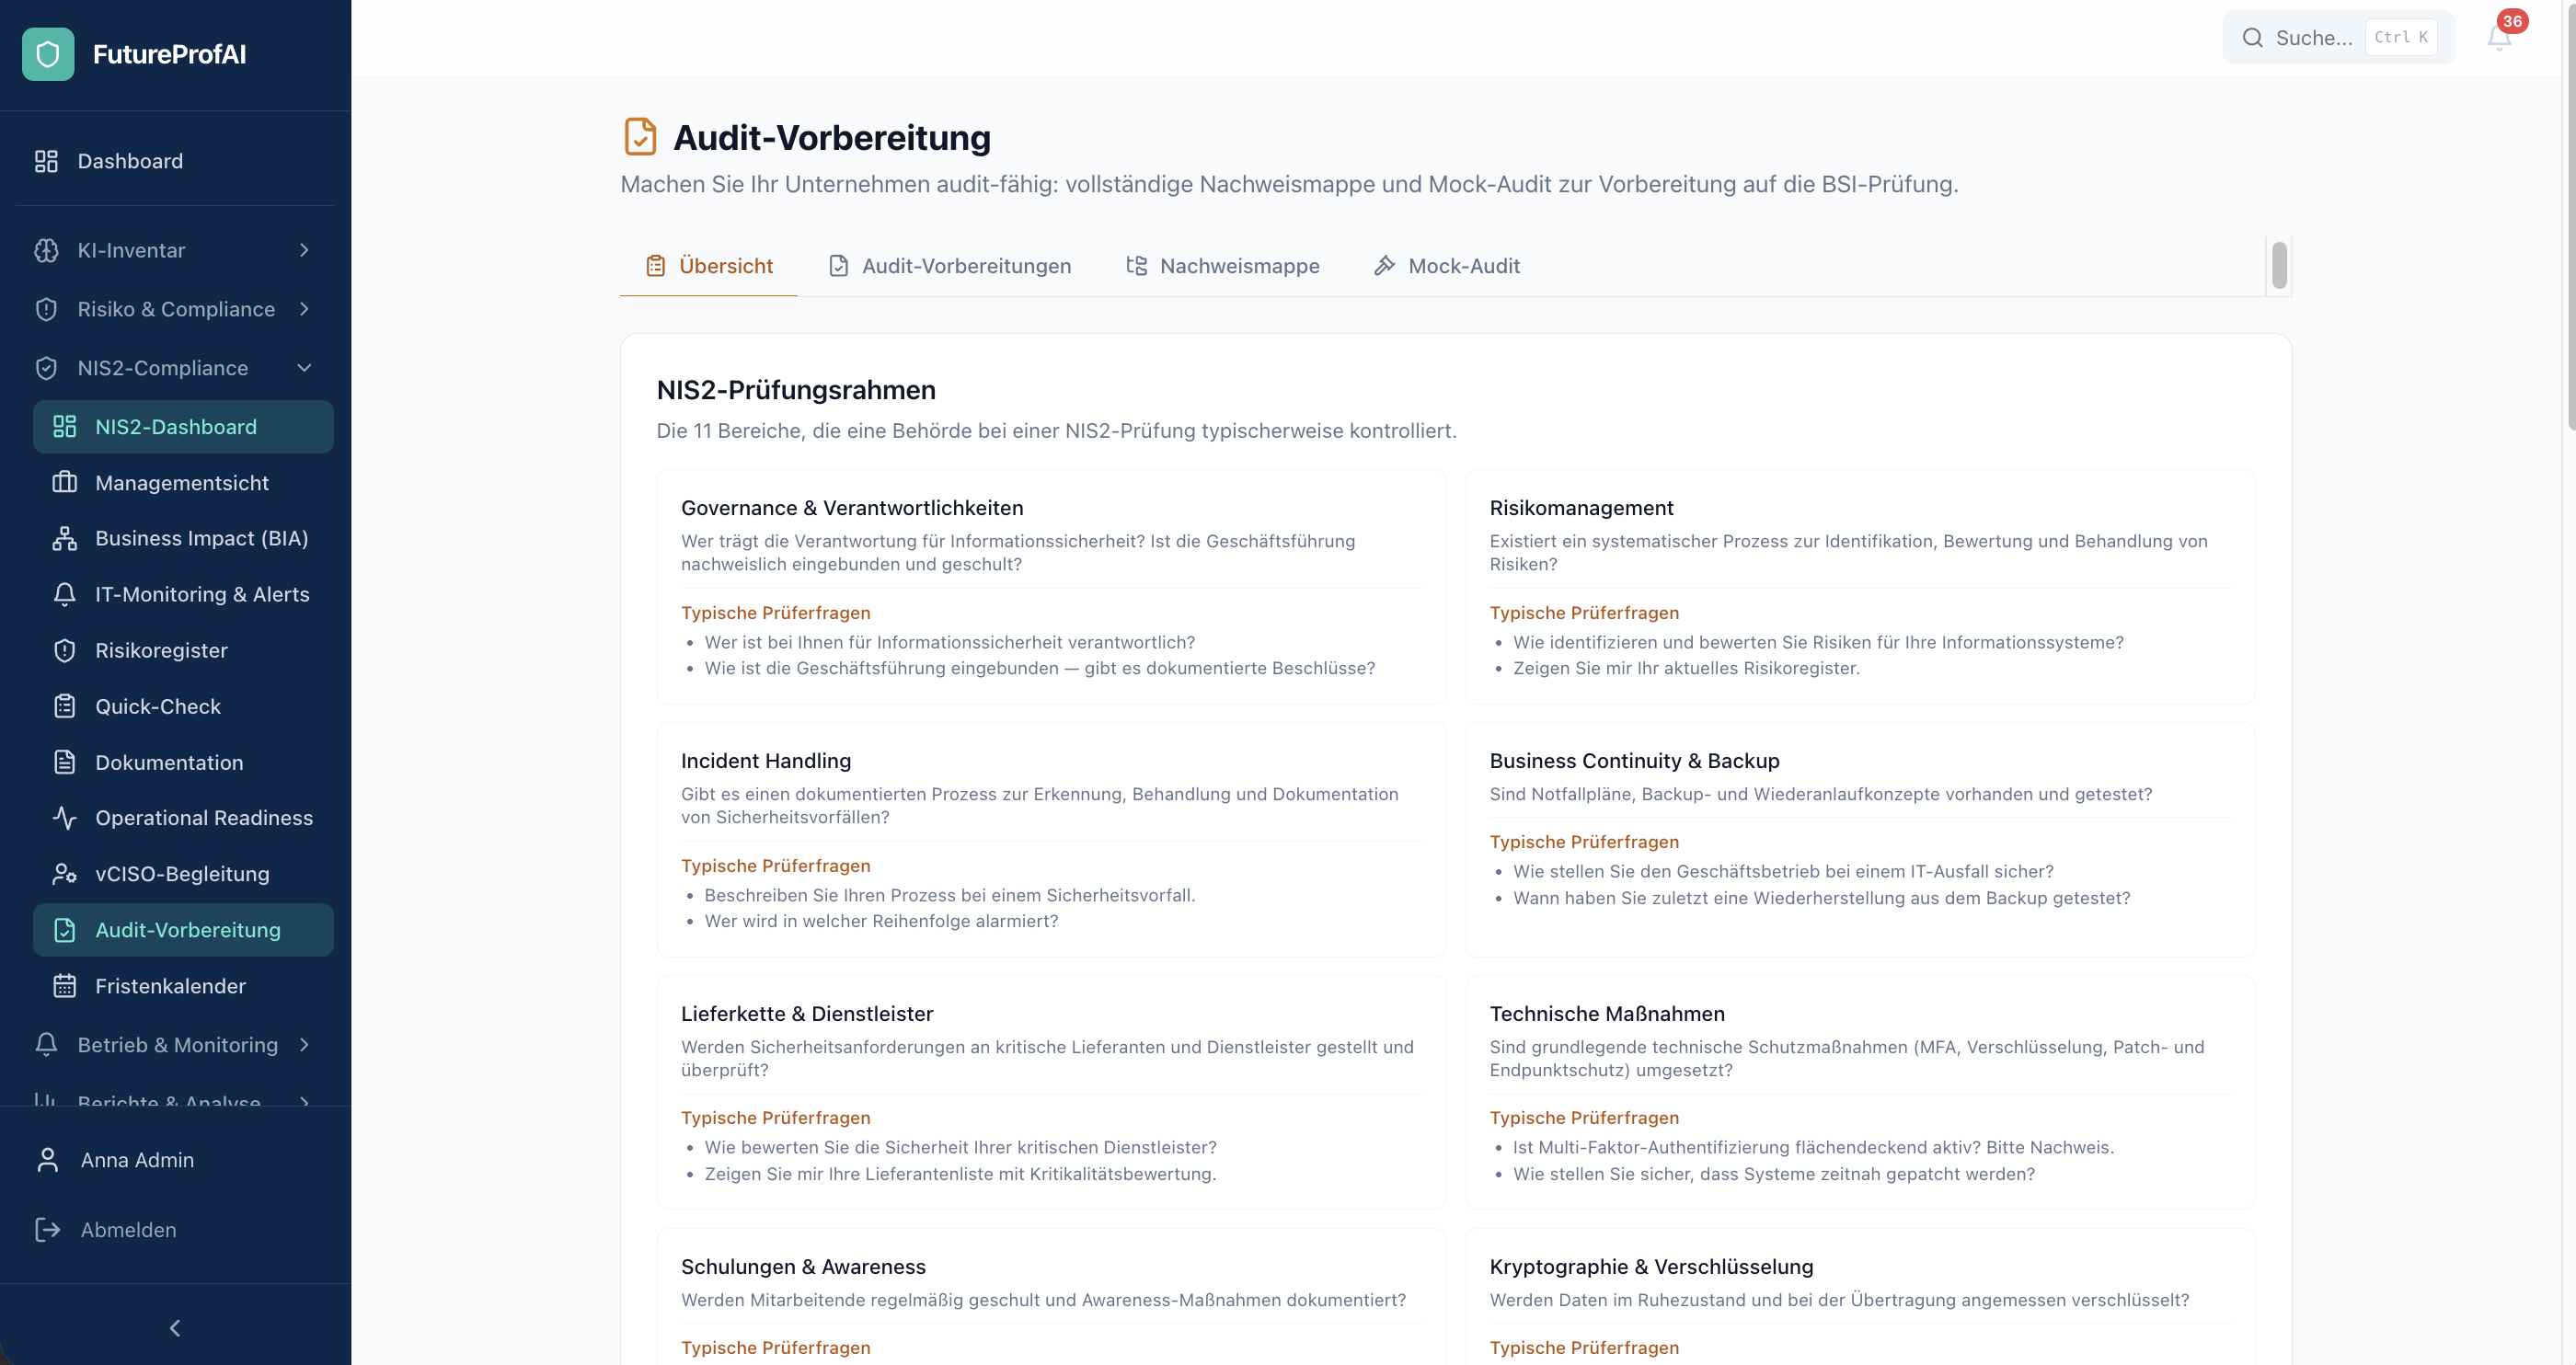
Audit-Vorbereitung & Nachweise
Vollständige Nachweismappe und Probe-Audit – damit Sie gut vorbereitet in die Prüfung gehen.
Mit typischen Prüferfragen und Verknüpfung zu den NIS2-Pflichten
11 Ordner plus technische Nachweise, je Nachweis ein Status
4 Prüfteile mit Ampelbewertung und Protokoll
Klar abgegrenzt: was die Software bewusst nicht tut
FutureProfAI ist die Steuerungs- und Nachweisebene für NIS2 – kein Ersatz für Ihre Sicherheitstechnik oder Ihre Rechtsberatung. Die Software ergänzt Ihre bestehenden Tools und Dienstleister.
- Keine technische Angriffserkennung (SIEM/EDR)
- Keine Forensik
- Nicht die technische Wiederherstellung selbst
- Keine automatische Meldung ans BSI
- Keine Rechtsberatung
- Keine Zertifizierung
KI mit Transparenz
Jede KI-Ausgabe zeigt Modell, Begründung und Konfidenz – und erfordert eine menschliche Bestätigung. So bleiben Entscheidungen nachvollziehbar und prüffähig.
Mehr zum Thema NIS2KI-Governance und NIS2 aus einer Software?
In 30 Minuten zeigen wir Ihnen beide Module an Ihren Fragestellungen – oder gezielt das Modul, das Sie gerade brauchen.
Häufige Fragen zur Software
Eine Web-Software mit zwei klar getrennten Modulen: KI-Governance (sechs Bereiche für EU AI Act und ISO/IEC 42001) und NIS2 & Geschäftskontinuität (von der Betroffenheit über Vorfälle und Meldefristen bis zur Audit-Vorbereitung). Beide Module teilen Rollen, Mandanten, Audit-Log, Kalender und Berichte und sind über die Nachweiskette verbunden.
Der Quick-Check klärt die Betroffenheit und zeigt die Lücken über 11 Pflichten. Danach erstellen Sie die 12 Pflichtdokumente, analysieren kritische Prozesse (Business Impact Analyse), führen das Risikoregister, prüfen bei Vorfällen die Meldepflicht mit den Fristen 24 h, 72 h und 1 Monat und bereiten sich mit Nachweismappe und Probe-Audit auf die Prüfung vor.
Nein. Die Software ist die Steuerungs- und Nachweisebene: keine technische Angriffserkennung, keine Forensik, nicht die technische Wiederherstellung und keine automatische Meldung ans BSI. Sie ergänzt Ihre Sicherheitstechnik und Ihre Dienstleister.
Sie erfassen alle KI-Systeme in einem zentralen Inventar mit EU-AI-Act-Einstufung, bewerten Risiken strukturiert, dokumentieren Modelle über Model Cards und steuern Freigaben über Lifecycle-Gates G1–G5. Ein Audit-Dashboard und PDF-Berichte liefern die Nachweise für Geschäftsleitung und Prüfer.
Die Software unterstützt die Vorbereitung: Das ISO-42001-Assessment liefert kapitelbasierte Scores, eine Gap-Analyse und eine Roadmap. Ergänzend misst ein Reifegrad-Assessment den Stand je Dimension. Eine Zertifizierung ersetzt das nicht.
Vor jedem Aufruf eines Sprachmodells maskiert die Software personenbezogene Daten automatisch (PII-Redaction). KI-Vorschläge werden mit Confidence-Scores angezeigt, sodass Ihr Team sie prüfen kann.
Ja. Die Software ist mandantenfähig mit Organisationswechsel und bietet ein Rollenmodell mit 7 Rollen und einer feingranularen Berechtigungsmatrix mit 15+ Kategorien.
Mit Zwei-Faktor-Anmeldung: Neben dem Passwort bestätigen Nutzer die Anmeldung mit einem Code aus einer Authenticator-App; 10 Wiederherstellungscodes helfen bei Geräteverlust. Admins können die Zwei-Faktor-Anmeldung für alle Mitglieder ihrer Organisation zur Pflicht machen – passend zur NIS2-Anforderung an Multi-Faktor-Authentifizierung (Art. 21 Abs. 2 j). Dazu kommen Rollen und Rechte sowie ein Audit-Log.
Ja. Sie können einen kostenlosen Testzugang anfragen oder eine Demo buchen, in der wir die Software an Ihren Anwendungsfällen zeigen.
Sprechen Sie mit uns
Ob schnelle Frage zur Software oder umfassende Beratung – wir sind für Sie da.